O que oferecemos

Serviços

Da câmara ao código: produzimos, transmitimos, desenhamos, desenvolvemos e protegemos.

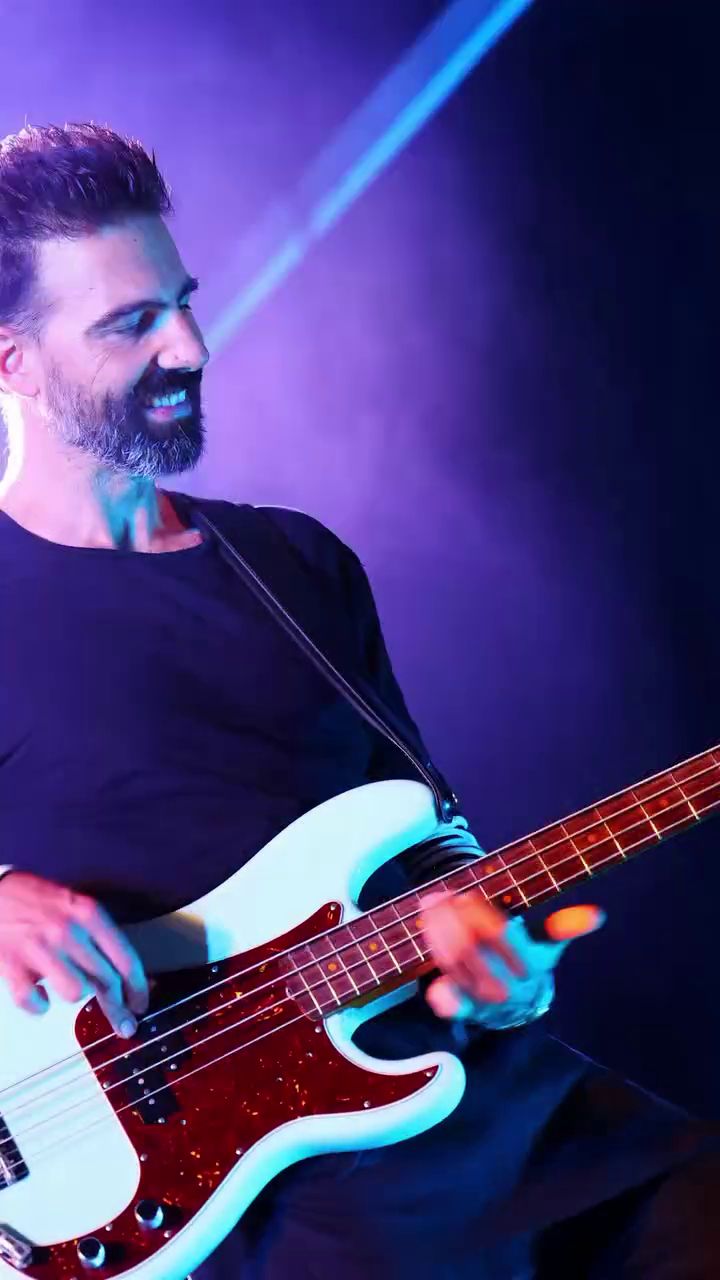
Fotografia e vídeo01

Fotografia e vídeo

Realizamos todo o tipo de cobertura fotográfica e vídeo, desde casamentos e batizados até eventos empresariais e culturais, sempre com qualidade profissional.

CasamentosBatizadosEventos empresariaisEventos culturais
Pedir orçamento
LiveStream02

LiveStream

Fazemos transmissões em direto para eventos, conferências, casamentos e muito mais, com som e imagem profissionais.

FacebookInstagramYouTube
Pedir orçamento
Identidade visual03

Identidade visual

Desenvolvemos identidades visuais únicas que refletem a essência de cada marca.

LogótipoPaleta de coresDesign gráfico
Pedir orçamento
04

Redes sociais

Gerimos as tuas redes sociais com foco em resultados e autenticidade.

Criação de conteúdosPlaneamentoGestão de comunidade
Pedir orçamento
Website e email05

Website e email

Criamos sites personalizados e responsivos, pensados para destacar a tua marca e facilitar o contacto com o teu público.

Design à medidaResponsivoEmail profissional
Pedir orçamento
Produção de eventos06

Produção de eventos

Tratamos de toda a produção de eventos, desde o conceito e o planeamento até à execução e à cobertura final.

ConceitoPlaneamentoEventos temáticos
Pedir orçamento
Desenvolvimento web07

Desenvolvimento web

Desenvolvemos aplicações web personalizadas e scripts de automação.

Aplicações à medidaAutomaçãoEcossistema Google
Pedir orçamento
08

Informática

Fazemos reparações de hardware e software em computadores e portáteis, com otimização incluída.

HardwareSoftwareOtimização
Pedir orçamento
09
Segurança e qualidade

Auditoria de código e segurança

Revemos o código e a configuração do teu site, loja, aplicação ou API e encontramos as falhas antes de outra pessoa. Cada falha vem provada, com o risco para o negócio e a forma de a corrigir. Se quiseres, tratamos nós da correção.

Lojas com pagamentosÁreas de clienteDados pessoaisWordPress e WooCommerceSites e chatbots com IAAntes de lançar
12áreas verificadas
26camadas de testes
Referências que seguimos
OWASP Top 10:2025OWASP API SecurityOWASP LLM Top 10ASVS 5.0PCI DSS 4.0.1NIST CSF 2.0RGPDNIS2Faturação AT

01O que verificamos

Escolhe uma área para ver o detalhe.

Ataques recentes e falhas no código

Injeções, permissões e falhas recentes das frameworks.

  • Injeção de SQL e de código (XSS), incluindo variantes que enganam filtros.
  • Falhas de autorização: acesso a dados de outros clientes ou a áreas de administração.
  • Falhas recentes de frameworks (Next.js, React) e bases de dados na nuvem mal configuradas.
  • Uploads perigosos, cache que expõe páginas privadas e ataques no navegador.

Logins, contas e sessões

Login, sessões, cookies e roubo de contas.

  • Login, registo e recuperação de password, com limites contra ataques em massa.
  • Sessões e cookies seguros, compatíveis com o 3D Secure.
  • Proteção contra roubo de contas: phishing, tokens roubados, 2FA e passkeys.
  • Sessões roubadas usadas noutro país detetadas e terminadas.

Pagamentos online

MB WAY, Multibanco, cartão e avisos do banco.

  • MB WAY, Multibanco e cartão, com euPago, Stripe, SIBS ou PayPal.
  • Preços sempre calculados no servidor, impossíveis de alterar pelo cliente.
  • Avisos de pagamento (webhooks) assinados, verificados e sem repetições.
  • Pagamentos em duplicado, reembolsos e estados da encomenda.
  • Reconciliação com o gateway e o banco, e página de pagamento protegida (PCI DSS 4.0.1).

Dados pessoais e RGPD

Encriptação, consentimento e pedidos dos clientes.

  • Encriptação de dados sensíveis (AES-256-GCM) e passwords com Argon2id.
  • Apagamento a pedido, mantendo o arquivo fiscal obrigatório de 10 anos.
  • Pedidos de acesso e cópia dos dados pelos clientes.
  • Cookies só com consentimento e plano de resposta a violações (CNPD, 72 h).

Servidor, alojamento e cloud

Base de dados, alojamento, cloud e abusos.

  • Consultas seguras, dados de cada cliente isolados e segredos fora do código.
  • HTTPS, cabeçalhos de segurança e política de conteúdo (CSP).
  • Pedidos externos do servidor (SSRF), limites contra abusos e negação de serviço.
  • Base de dados e painéis fechados à internet, permissões mínimas e acessos de administrador.
  • Proteção contra ransomware na cloud, ficheiros alterados e faturas da cloud inflacionadas por ataques.

Bibliotecas, GitHub e publicação

Dependências, GitHub e publicação.

  • Bibliotecas com falhas conhecidas ou desatualizadas.
  • Pacotes npm comprometidos, como os worms de 2025.
  • Scripts de terceiros carregados no site.
  • Repositório e publicação protegidos: aprovações, passwords fora do histórico e versões assinadas.
  • Lista de todos os componentes do projeto (SBOM) e prazos para corrigir falhas.

IA, chatbots e agentes

Código gerado por IA, chatbots e agentes.

  • Revisão de código gerado por IA: rotas sem proteção e chaves esquecidas.
  • Chatbots e assistentes: instruções escondidas, fuga de dados de outros clientes e respostas perigosas.
  • Agentes de IA com acessos a mais e limites de custo.
  • Interface e textos com aspeto genérico de «feito por IA».

SEO técnico, GEO e velocidade

Core Web Vitals, Google e assistentes de IA.

  • Core Web Vitals (LCP, INP, CLS) e tempos de resposta medidos.
  • Páginas legíveis pelo Google, dados estruturados, sitemap e robots.txt.
  • Visibilidade nos assistentes de IA (GEO) e proteção contra SEO malicioso.
  • Segurança aplicada sem tornar o site mais lento.

Segurança do dia a dia e obrigações legais

2FA, email do domínio e obrigações legais.

  • 2FA no email, no domínio, no alojamento e no gateway de pagamento.
  • Email do domínio protegido (SPF, DKIM, DMARC) e ficheiro security.txt.
  • Faturação certificada AT, Livro de Reclamações e regras de cookies.
  • NIS2, Cyber Resilience Act e AI Act, quando se aplicam ao teu negócio.

Fraude e abuso automatizado

Cartões testados, contas falsas e IBAN.

  • Cartões roubados testados na tua loja (card testing) e bots no checkout.
  • Contas falsas em massa e abuso de cupões e promoções.
  • Fraude do IBAN em faturas e emails, e custos de SMS inflacionados.
  • Cópias falsas do teu site, domínios parecidos e códigos QR falsos.

WordPress e outros CMS

WordPress, WooCommerce e outros CMS.

  • Plugins e temas com falhas conhecidas, abandonados ou piratas.
  • Ficheiros alterados, código escondido e páginas de spam para o Google.
  • Contas de administrador, 2FA e configuração do painel.
  • Checkout do WooCommerce sem scripts que roubam cartões. Também PrestaShop, Shopify e outros.

Deteção, resposta e recuperação

Alertas, resposta e recuperação.

  • Registos que permitem perceber o que aconteceu, sem dados pessoais expostos.
  • Alertas que chegam a tempo e um plano de resposta para cada tipo de ataque.
  • Cópias de segurança restauradas em teste, com tempo de recuperação medido.
  • Prazos para avisar a CNPD e o CNCS em caso de incidente.

0226 camadas de testes

Escolhe uma camada para ver o que testamos.

Cada função testada com valores normais, vazios, extremos e arredondamentos de IVA.

Milhares de ataques automáticos a formulários e APIs: injeções, XSS e dados malformados.

Acessos sem login, dados de outros clientes, sessões roubadas e bibliotecas comprometidas.

Preços manipulados, avisos de pagamento falsos ou repetidos, MB WAY, Multibanco e cartão.

Dezenas de pedidos iguais em simultâneo: só um passa e as contas batem ao cêntimo.

Falhas a meio de uma compra: nada fica incompleto nem é entregue sem pagamento.

Alteramos o código de propósito (mutation testing) para provar que os testes detetam o erro.

Páginas legíveis sem JavaScript, imagens com texto alternativo e dados estruturados válidos.

Tempos de resposta medidos sob carga, sem consultas desnecessárias.

Vestígios de ferramentas de IA no site publicado e conteúdo genérico.

Apagamento efetivo, pedidos de dados verificados e zero tracking antes do consentimento.

Pedidos falsos de outros sites bloqueados e política de conteúdo sem violações.

Encriptação correta, chaves isoladas por cliente e rotação de chaves sem perda de dados.

Instruções escondidas, uso indevido de ferramentas e limites de custo.

Ficheiros maliciosos, picos de pedidos e email do domínio (SPF, DKIM, DMARC).

Cortamos a base de dados, as chaves e o relógio a meio, em teste, para provar que o site falha em segurança.

Proteções dos componentes compilados e das imagens Docker que correm em produção.

Cada fluxo crítico com as ameaças possíveis e o teste que as cobre (ASVS 5.0).

Repositório protegido, passwords fora do histórico e só versões assinadas chegam ao site.

Base de dados e painéis sem acesso da internet, permissões mínimas e firewall de aplicação.

Alertas disparados de propósito para confirmar que chegam, e cópias de segurança restauradas a tempo.

Mais de 100 ataques de instruções escondidas, fuga de dados e limites de custo.

NIS2, Cyber Resilience Act, AI Act, cookies, Livro de Reclamações e faturas, conforme se aplica.

Acessos, ligações encriptadas, permissões mínimas e nenhum dado real nos ambientes de teste.

Cartões testados em massa, contas falsas, cupões, fraude do IBAN e sessões roubadas.

Plugins, ficheiros alterados, contas de administrador e código escondido.

Só testamos com a tua autorização por escrito. O código corre num ambiente isolado e os pagamentos são testados sempre em ambiente de teste, nunca com dinheiro real. As camadas que não se aplicam ao teu projeto ficam assinaladas com o motivo.

03O que recebes no fim

Um relatório completo e claro. Começa com um resumo para a gestão e um plano de correção (imediato, 30 e 90 dias). Cada falha vem provada, com o que pode acontecer ao negócio e como se corrige passo a passo. Entregamos também os testes, para confirmares as correções, e podemos fazer a reauditoria no fim.

Nenhum sistema é 100% seguro. No relatório dizemos-te com clareza o que ficou protegido e o que ainda depende de ti.

Pedir orçamento
Relatório de auditoriaEntregue no fim, em linguagem simples
CríticaAltaMédiaBaixa
  1. 01Resumo e plano de correção
  2. 02Falhas provadas, por gravidade
  3. 03Como corrigir cada falha
  4. 04Resultados dos 26 testes
  5. 05Testes para repetires
  6. 06O que ficou de fora e porquê

Precisas de mais do que um serviço? Tratamos de tudo.

Juntamos fotografia, vídeo, design e web num só projeto, com uma única equipa.